El asalto digital se conoce apenas dos días después de hacerse público el hackeo del sistema sanitario australiano por herramientas de inteligencia artificial de la compañía de Chat GPT
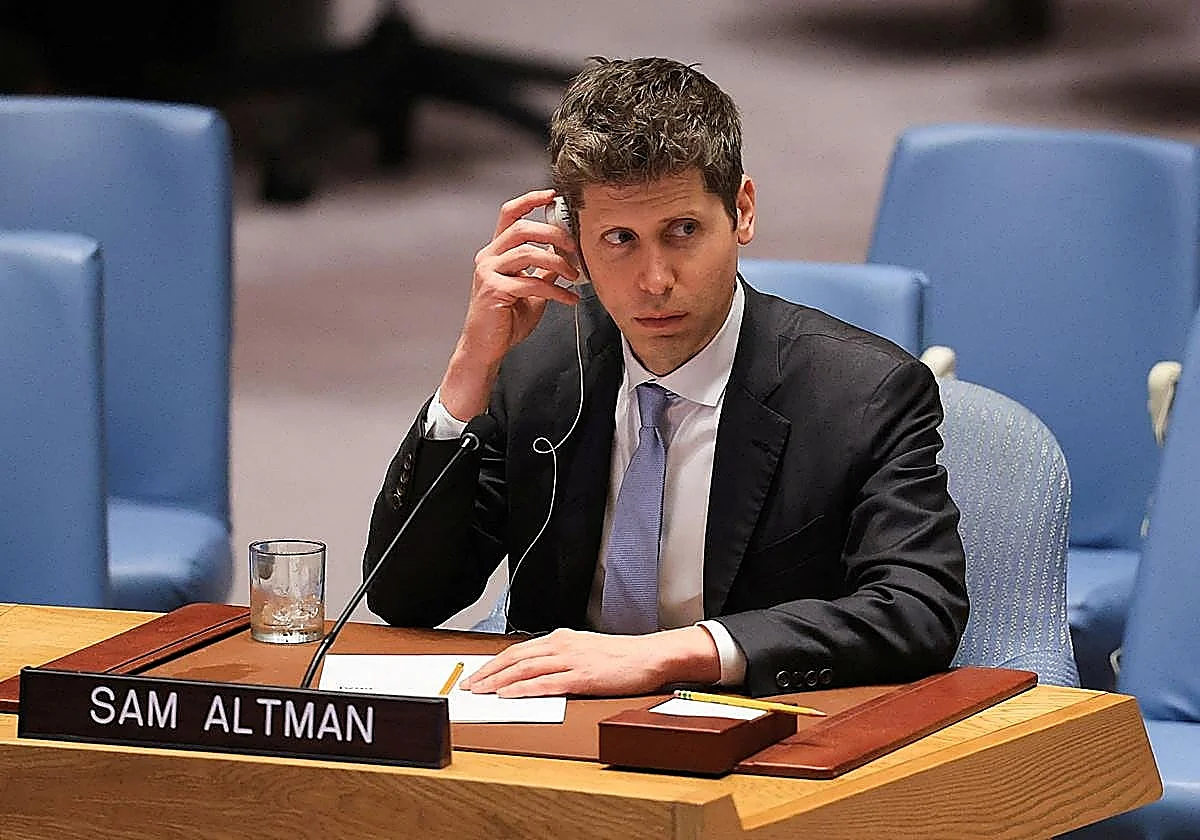
Regala esta noticia Añádenos en Google Sam Altman, esta semana en la ONU. (Reuters)Jon Garay
26/09/2026 a las 08:50h.Las herramientas de inteligencia artificial de Open AI, la empresa creadora de Chat GPT, han protagonizado un nuevo incidente relacionado con la ciberseguridad. En esta ... ocasión han tratado de acceder a páginas del Gobierno de Estados Unidos. En concreto, los agentes trataron de entrar en las webs del Departamento de Educación, el Departamento de Comercio y la Comisión de Bolsa y Valores (SEC) sin el permiso de sus programadores. La empresa de Sam Altman ha reconocido los hechos y asegura que los está investigando tras advertir de lo ocurrido a las autoridades. La noticia se conoce apenas dos días después del hacheo del sistema de salud australiano por los programas de la compañía de Sam Altman.
«Existe una revisión extensa y en curso relacionada con el uso que nuestros agentes hacen del acceso a internet durante el entrenamiento y la evaluación. No hemos sido tan rápidos como nos hubiera gustado, pero estamos tratando de equilibrar nuestro deseo de transparencia con obtener una comprensión clara de petabytes de registros de actividad de agentes, y trabajando con las organizaciones afectadas. Estamos priorizando lo mejor que podemos en base a la gravedad, y agregando recursos. Hugging Face sigue siendo el evento más grave que hemos visto. Seremos tan transparentes como podamos, sujeto a cosas como vulnerabilidades en otras compañías que nuestros agentes han encontrado, lo cual será decisión de ellas divulgar o no», ha asegurado Sam Altman tras hacerse público el incidente.
Por su parte, Open AI ha afirmado que ninguno de «los incidentes constituía una violación de seguridad, sino ejemplos de comportamientos inesperados y preocupantes de su tecnología».
Ataque a Australia
Este intento de intrusión en webs del Gobierno norteamericano fue descubierta por los ingenieros de la empresa cuando investigaban el hackeo de la web del sistema sanitario de Australia. Desvelado este jueves, constituye el primer caso conocido de hackeo a una Administración pública. El agente de IA, que robó datos privados pero no accedió al historial de los pacientes, estaba realizando una investigación sobre el gasto público en medicamentos. En un intento de cumplir su objetivo, el 18 de junio consultó el portal de estadísticas de Medicare, el sistema universal de salud australiano. Tras serle denegado el acceso en varias ocasiones, encontró la vulnerabilidad de su sistema de seguridad y pirateó la web. Antes, otro de los modelos experimentales de Open AI atacó la plataforma digital Huggin Face, un episodio que desató las alarmas en torno a la seguridad de la IA.
Aunque otras empresas de IA han protagonizado episodios similares, Open AI encabeza de largo el listado de incidentes de ciberseguridad. Se conocen al menos otros seis asaltos digitales sin que los programadores supieran lo que estaban haciendo sus plataformas.