Los servicios secretos utilizaron empresas proveedoras de las ingenieras iraníes para colar un potente virus informático que acabó descontrolándose y afectando a industrias de todo el mundo.
En la era de la guerra híbrida, la mayor amenaza para una multinacional puede ingresar directamente por la puerta de servicio de sus propios proveedores. La batalla tecnológica entre agencias gubernamentales ha redefinido para siempre la seguridad corporativa y los mapas de riesgo operacional, demostrando que la externalización representa la brecha más crítica para el tejido empresarial. Ningún episodio lo ilustra con mayor crudeza técnica y económica que el despliegue de Stuxnet, el primer software malicioso concebido para alterar procesos físicos y sabotear cadenas de producción industrial.
El ingeniero neerlandés Erik van Sabben, señalado por los servicios de inteligencia como el agente que logró infiltrar el virus Stuxnet en los sistemas de Irán a través de un USB.Diseñado bajo la operación clasificada Juegos Olímpicos por la inteligencia de EEUU e Israel para frenar el programa nuclear iraní, el virus requirió de un audaz vector de infiltración humana. Como revela la investigación, fue el ingeniero holandés Erik van Sabben -reclutado por los servicios de inteligencia de Países Bajos (AIVD)- quien logró introducir físicamente el malware en los sistemas iraníes mediante una memoria USB.
Falleció dos semanas después del ataque a los 36 años en un accidente de motocicleta en Dubái. Sin embargo, para alimentar y sostener el sabotaje en el complejo sellado y sin Internet (air-gapped) de Natanz -núcleo de enriquecimiento de uranio-, la estrategia no atacó solo la planta, sino a su ecosistema de proveedores privados. Esta operativa encubierta y sus réplicas empresariales se recogen en el nuevo libro de Eric Frattini, La guerra sagrada del Mossad (HarperCollins), ya a la venta.
Tal y como documenta Frattini, la Unidad 8200 de la inteligencia militar israelí activó la operación Acción Divina para convertir a contratistas de ingeniería y automatización en pacientes cero involuntarios. El virus se alojaba en las herramientas informáticas de estas firmas para cruzar los controles perimetrales mediante las memorias externas de sus propios técnicos, explotando vulnerabilidades desconocidas (zero-days) en el software Step 7 de Siemens.
La ofensiva se canalizó entre junio de 2009 y mayo de 2010 a través de cinco contratistas clave utilizados como caballos de Troya: las firmas de ingeniería Foolad Technic y Behpajooh Electronic & Computer Engineering (ambas en Isfahán e integradoras de tecnología Siemens), Neda Industrial Group (proveedora de control para el sector energético, cuyos ingenieros llegaron a pedir auxilio en los foros técnicos oficiales del fabricante alemán), Control Gostar Jahed (CGJ) y la estatal Kalaye Electric Company (KEC), fabricante fundamental de las centrifugadoras de Natanz y la planta subterránea de Fordow.
La intrusión escapó al control de sus creadores debido a un fallo de contención. Un técnico conectó presuntamente su portátil infectado a la red desde un cibercafé en Natanz. Sin restricciones de entorno, el gusano saltó a Internet y se propagó de forma masiva e indiscriminada por infraestructuras de todo el planeta.
El virus, a por empresas
El impacto sobre el tejido corporativo global fue inmediato. La multinacional alemana Siemens vio cómo su arquitectura de automatización (PLC y sistemas Scada, claves en transporte, oleoductos y plantas químicas) quedaba en el centro de la diana. La compañía admitió que al menos quince de sus principales clientes industriales en el golfo Pérsico sufrieron la infección en sus redes operativas, desnudando la fragilidad de los sistemas que coordinan los procesos fabriles.
El expresidente iraní Mahmoud Ahmadinejad inspecciona las centrifugadoras de Natanz en 2008, poco antes de que la planta fuera infiltrada y paralizada por el ciberataque.Auditorías de firmas como Symantec y Kaspersky Lab constataron que Stuxnet infectó infraestructuras en Alemania, India, Indonesia, Rusia, Japón o Pakistán, comprometiendo decenas de miles de direcciones IP industriales. Por primera vez en la historia económica reciente, un arma de ciberguerra traspasaba el ámbito de la defensa para consolidarse como un riesgo sistémico irreversible para el sector privado y los mercados energéticos globales.
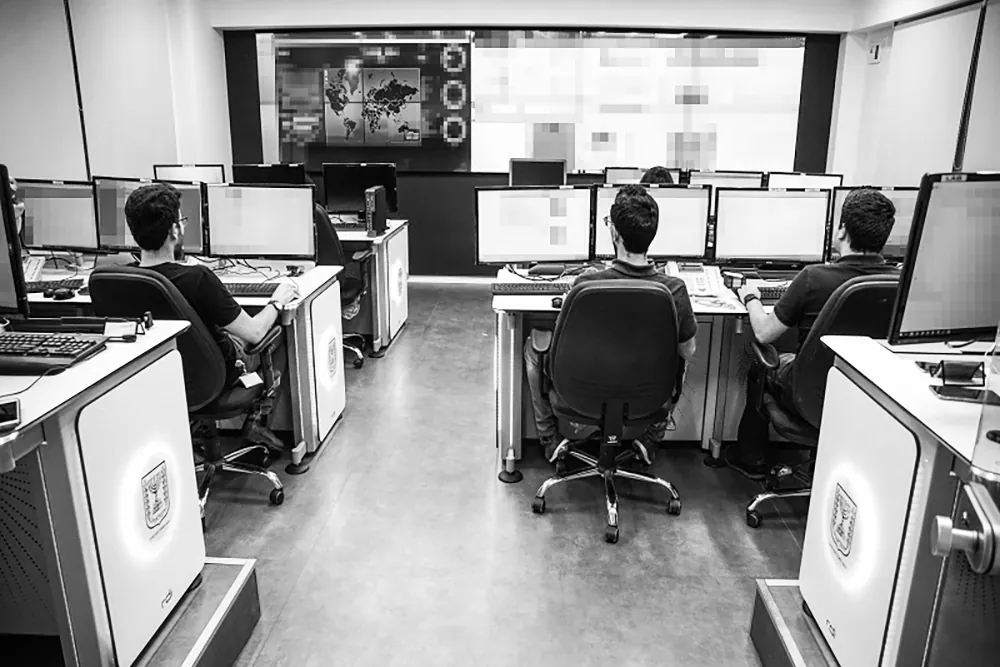
Centro de control del Equipo de Ciberrespuesta de Emergencia (CERT) de Israel, clave en la detección y contención de ciberataques contra sistemas industriales.Asfixia fiscal: el papeleo hunde la competitividad de España y EuropaLas palancas para situar a Canarias en el mapa internacional: talento, agilidad e inversiónCanarias reivindica su capacidad para competir en el tablero global y exige desbloquear la eólica marina Comentar ÚLTIMA HORA